La Protección de Datos ha sido uno de los temas por excelencia del 2023. En realidad, ya se venía hablando cada vez más, en pasados años. Sin embargo, ha sido este año cuando se ha puesto de relieve como aspecto fundamental en el análisis de riesgos de toda compañía (con independencia de su tamaño, puesto que también afecta y obliga a PYMEs y Autónomos).
La AEPD sigue siendo la autoridad de control que más sanciones impone en España. Sin embargo, si comparamos con el resto de países, tenemos unas cuantías bastante inferiores al resto de países.
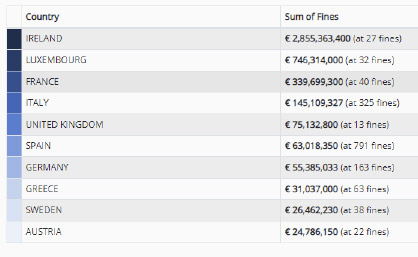
Las siguientes estadísticas muestran cuántas multas y de qué cuantía se han impuesto por país hasta la fecha (sólo los 10 primeros países).
Por la suma total de multas:
Por número total de multas:
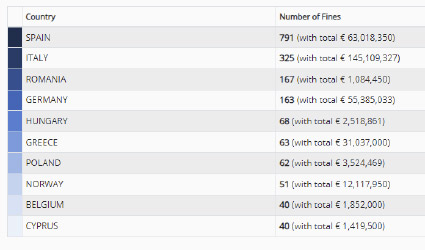
Como podemos observar, somos el sexto país en cuanto a la cuantía de las multas, pero somos el primer país en imponer sanciones.
Recordemos que el pasado mes de mayo, el Consejo Europeo de Protección de Datos (CEPD) adoptó unas directrices para armonizar la metodología que utilizan las autoridades de control al calcular el importe de la multa. Estas Directrices complementan las Directrices previamente adoptadas sobre la aplicación y fijación de multas administrativas a efectos del Reglamento 2016/679 (WP253), que se centran en las circunstancias en las que se impone una multa.
El cálculo del importe de la multa queda a discreción de la autoridad de control, con sujeción a las normas previstas en el RGPD. En este contexto, el RGPD exige que el importe de la multa sea en cada caso efectivo, proporcionado y disuasorio (artículo 83, apartado 1, del RGPD). Además, al fijar el importe de la multa, las autoridades de control tendrán debidamente en cuenta una lista de circunstancias que se refieran a las características de la infracción (su gravedad) o al carácter del autor (artículo 83, apartado 2, del RGPD). Por último, el importe de la multa no excederá de los importes máximos previstos en el artículo 83, apartado 4, apartados 5 y 6, del RGPD. Por lo tanto, la cuantificación del importe de la multa se basa en una evaluación específica realizada en cada caso, dentro de los parámetros previstos por el RGPD.
Teniendo en cuenta lo anterior, el CEPD elaboró la siguiente metodología, consistente en cinco pasos, para calcular las multas administrativas por infracciones del RGPD:
- Deben identificarse las operaciones de tratamiento en el caso y evaluarse la aplicación del artículo 83, apartado 3, del RGPD (capítulo 3).
- Debe identificarse el punto de partida para el cálculo ulterior del importe de la multa (capítulo 4). Esto se hace evaluando la clasificación de la infracción en el RGPD, evaluando la gravedad de la infracción a la luz de las circunstancias del caso y evaluando el volumen de negocios de la empresa.
- La evaluación de las circunstancias agravantes y atenuantes relacionadas con el comportamiento pasado o presente del responsable/encargado del tratamiento y el aumento o la disminución de la multa en consecuencia (capítulo 5).
- Identificar los máximos legales pertinentes para las diferentes infracciones. Los aumentos aplicados en etapas anteriores o siguientes no podrán superar este importe máximo (capítulo 6).
- Es necesario analizar si el importe final calculado cumple los requisitos de eficacia, disuasión y proporcionalidad. La multa puede ajustarse en consecuencia (capítulo 7), sin exceder sin embargo el máximo legal pertinente.
Este año 2023, no ha sido el año donde las cifras de las sanciones impuestas por la AEPD han sido las más elevadas, pero se han impuesto varias sanciones. Las más sonadas han sido:
- BBVA. Fue la sanción más elevada al imponerle una multa 1,6 millones de euros. El motivo de la multa fue a consecuencia del robo de un bolso a una persona cuando recibía tratamiento oncológico en una clínica médica y a pesar de que notificara la sustracción de su tarjeta a la entidad, ésta incluyó a la mujer en ficheros de solvencia patrimonial por la deuda generada por los ladrones al sustraerle la tarjeta de crédito. La entidad financiera se acogió al pronto pago y acabó asumiendo una sanción de 800.000 euros.
- Vodafone. 136.000 euros por permitir la portabilidad de la línea sin consentimiento por una suplantación de identidad. Otros 112.000 euros por facilitar un duplicado de tarjeta SIM sin consentimiento al no comprobar la identidad del solicitante.
- DIGI. 200.000 euros por facilitar un duplicado de tarjeta SIM sin consentimiento al no comprobar la identidad del solicitante.
- ORANGE. 100 mil euros por requerir hacer una fotografía al anverso y al reverso del DNI para la entrega de un teléfono móvil.
- GENERAL LOGISTICS SYSTEMS SPAIN. 140.000 euros por la entrega de un terminal móvil sin verificar la identidad en la sede de la empresa.
- GSMA. Multa de 200.000 euros. La patronal global del mundo de las telecomunicaciones recibió una sanción este año después de que una ciudadana británica que fue invitada a dar una charla en el Mobile World Congress de Barcelona descubriese que para acceder tenía que subir una fotografía para que fuese más rápido gracias al reconocimiento facial y fotocopia del DNI o pasaporte. La AEPD intervino y multó a la GSMA por haber instalado ese sistema de reconocimiento facial desde la edición del Mobile World Congress de 2021 sin haber realizado una evaluación previa.
A nivel europeo, las sanciones más destacables han sido a:
- TikTok. Sanción de 345 millones de euros tras la denuncia, en 2021, de varias organizaciones de consumidores de BEUC, entre ellas OCU, por incumplimiento de la normativa de protección de datos.
- Criteo. La autoridad francesa anunció una multa de 40 millones de euros, una de las mayores empresas de perfilado publicitario de Europa. Esta decisión se basa en las denuncias presentadas por Noyb y Privacy International en diciembre de 2018. La CNIL (Autoridad Francesa de Protección de Datos) determinó que la empresa no cumplió con los derechos de los interesados en virtud del RGPD y no pudo demostrar que obtuvieron un consentimiento válido.
Por último, recordar la mayor multa de la historia impuesta por infracción del RGPD. La empresa multada fue Meta con 1.200 millones de euros por infringir el artículo 46 del RGPD.
La investigación llevada a cabo, que comenzó en el año 2020, concluyó que Meta estaba transfiriendo ilegalmente datos de los usuarios europeos de Facebook a Estados Unidos. En este sentido, el organismo irlandés de control de la privacidad ha afirmado que el uso por parte de Meta de un instrumento jurídico conocido como cláusulas contractuales tipo para trasladar datos a Estados Unidos «no aborda los riesgos para los derechos y libertades fundamentales» de los usuarios europeos de Facebook. El Tribunal de Justicia de la Unión Europea anuló en 2020 un acuerdo sobre flujos de datos entre la UE y Estados Unidos conocido como Privacy Shield por temor a las prácticas de vigilancia de los servicios de inteligencia estadounidenses. En la misma sentencia, el máximo tribunal de la UE también endureció los requisitos para utilizar las CCT. Sin perjuicio de ello, Meta continuó empleando dichas cláusulas para transferir datos personales a Estados Unidos, con un elevado nivel de negligencia de conformidad con lo manifestado en la resolución sancionadora.
Además de la multa, se concedió a Meta un plazo de cinco meses para que suspendiera cualquier transferencia futura de datos personales a EE.UU. a partir de la fecha de notificación de la decisión de la Comisión de Protección de datos irlandesa.
Como conclusión, solo nos queda recordar que la Protección de Datos es un aspecto que está cada vez más en el foco por parte de los reguladores. Por tanto, con independencia del tamaño y tipología de nuestro negocio, es necesario incluir una política de gestión de datos personales que nos permita, de manera ágil, minimizar riesgos y respetar el derecho a la privacidad.
Para ello, recomendamos ponerse en manos de profesionales expertos, que realicen un análisis e implementen un sistema de Protección de Datos adaptado a tu organización.
